單元 24 VLESS、Trojan 與六欄分類
學習目標與問題
先讀 18 至 23。你應能把一組常見代理名稱拆成 protocol、協定內 encryption、transport、security、flow 及接管方式六欄,並說明 VLESS 與 Trojan 的代理認證與資料保護各來自哪一欄。這是評估代理最重要的習慣。VLESS Encryption 只需知道它改變哪一欄,握手細節屬延伸閱讀。
問題:一份設定寫「VLESS+TLS,經 SOCKS 入口」,另一份寫「Trojan+TLS,經 SOCKS 入口」。兩者在六欄各填什麼?誰保護資料,誰證明客戶有權使用代理?
24.1 六個欄位分開看
| 欄位 | 回答的問題 | 例子 |
|---|---|---|
| 代理 protocol | 請求與認證如何表達目的地 | VLESS、Trojan |
| 協定內 encryption | 協定層是否提供額外資料保護 | 基礎 VLESS none、新 VLESS Encryption |
| transport | 同儕間怎樣承載 bytes | RAW/TCP、WebSocket、gRPC、XHTTP |
| transport security | 承載通道怎樣保護/驗證 | TLS、REALITY |
| flow | 特定實作如何處理資料流程 | XTLS Vision |
| 流量接管 | 應用資料怎樣進入代理 | 系統 proxy、SOCKS 入口、TUN、透明代理 |
這些詞不全屬 IETF 統一的設定模型。表格以 Xray 文件的概念拆分為案例;其他核心有自己的 schema。截至本版查閱日期,Xray 現行文件使用 method 與 raw;目前核心仍相容舊 network 鍵及 tcp 值,兩鍵並存時以 method 為準,舊教程則多用 network/tcp。設定須按核心版本比對,不可直接拼接。
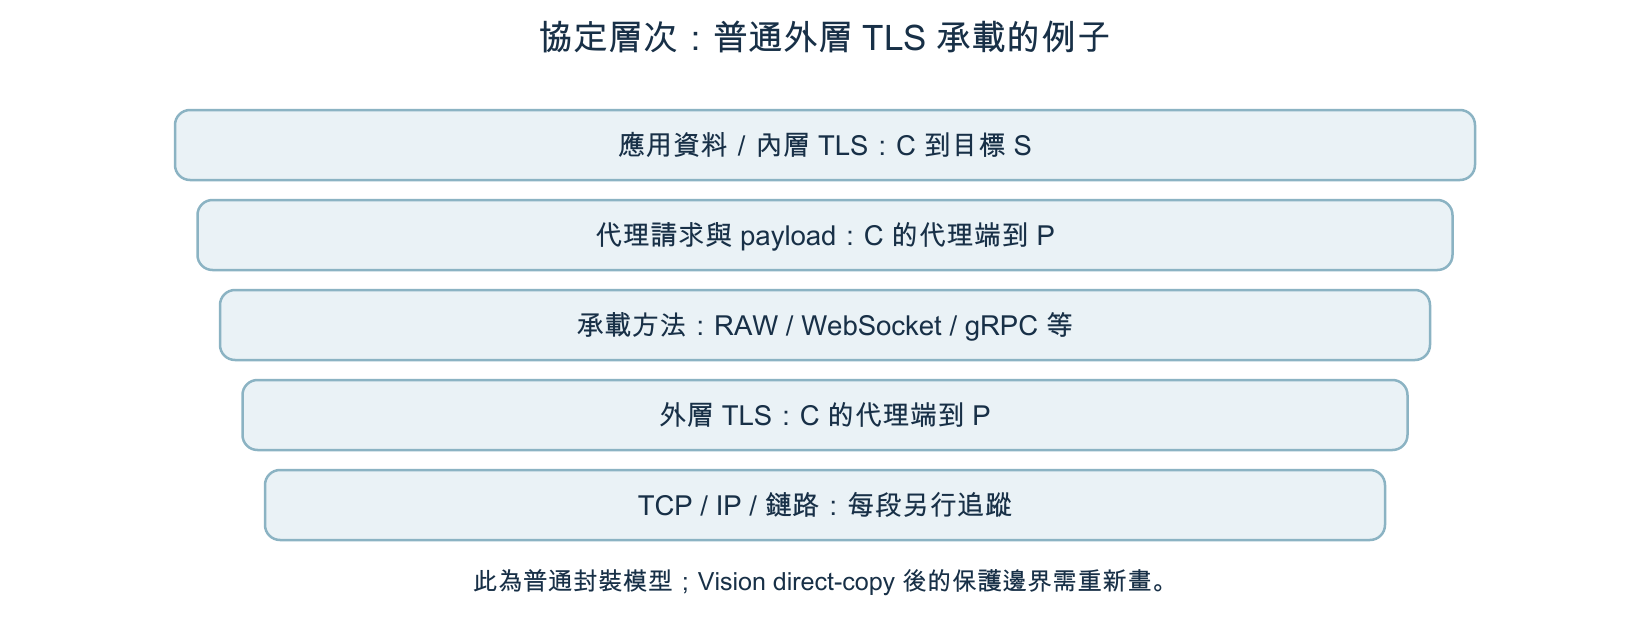
24.2 VLESS 的基礎與新擴充
傳統 VLESS 以輕量請求與 UUID 等識別資訊完成代理認證,encryption:none 的基礎模式不在該層加密 payload,常由外層 TLS/REALITY 保護。UUID 是授權識別/祕密資料,不是拿來做公開身分簽章的完整 PKI。
此次查閱的 Xray 文件已列出可選 VLESS Encryption,因此「VLESS 永遠完全沒有協定內加密」已不適合作為無條件敘述。新擴充的握手、恢復、填充與相容性要按指定實作閱讀,不能把外層 TLS 欄位和協定內 Encryption 當同一開關。本課不以未經獨立安全分析的新功能名稱推導所有威脅皆已解決。
目的名稱可交給伺服器解析,或由客戶先送 IP;仍需記錄實際目的欄位和 DNS 策略。VLESS 不依 VMess 式時間認證,並不表示任何外層憑證、票證、時效政策都完全不受時鐘影響。
24.3 Trojan
Trojan 在 TLS 通道內傳代理認證與目的請求,服務端再轉送 TCP/UDP;TLS 提供資料保護,Trojan 請求格式提供代理語義。原 Trojan 的 UDP 在 TLS/TCP 串流承載,遺失時可受外層串流 HOL 影響,過期 UDP 仍可能晚到。名稱相同的原始 Trojan 與其他核心 transport 擴充可能不同,需查具體實作。密碼正確不能代替伺服器憑證/名稱驗證;fallback 網站也不是對所有主動探測的普遍防護。
24.4 完整例題:基礎 VLESS 與 Trojan
兩組設定都讓應用經本機 SOCKS 入口送出,也都不用 Vision。
| 欄位 | 基礎 VLESS | 原始 Trojan |
|---|---|---|
| 代理 protocol | VLESS,以 UUID 認證 | Trojan,以密碼認證 |
| 協定內 encryption | none | 無此設定 |
| transport | RAW/TCP | TCP(原始協定固定) |
| transport security | TLS | TLS |
| flow | 空白 | 無此設定 |
| 流量接管 | SOCKS 入口 | SOCKS 入口 |
兩者的資料保護都只來自 TLS,所以都要核對伺服器名稱與憑證;UUID 或密碼只讓伺服器確認客戶有權使用代理。若基礎 VLESS 加上 Vision,改變的只有 flow 欄,機制與相容性留到 25。本例只做分類,不是可執行的設定。
實驗、習題與檢核
L14 新增:第 7 列(Trojan)的分類與路徑判讀;第 1 列除 flow 欄以外的分類與路徑判讀;第 3 列補上 23 留下的六欄分類與其餘路徑判讀。應用自帶 DoH 與完整 DNS 政策可先寫待驗假設。L14 在 20 至 27 只累積草稿,併入 28 後一次評分。
- 基本:VLESS、TLS、Vision、TUN 分別屬什麼角色?
- 基本:新 VLESS Encryption 為何需和 encryption:none 分開教?
- 分析:原始 Trojan 以 TLS/TCP 承載即時語音的 UDP 資料報。外層 TCP 遺失一段時,之後已到達的資料報為何也要等待?過期的語音資料會怎樣?
檢核:拿到任一組代理設定,都能逐欄填出六欄,並指出資料保護與代理認證各來自哪一欄。來源:VLESS 設定、Xray transport 相容表、Trojan 協定。文件查閱 2026-10-03,第三方核心未在本課實測。